La vacanza è lo stress test della tua azienda
Agosto 5, 2026
Il 24 agosto uno dei principali fornitori italiani di software gestionale ha rilevato un accesso non autorizzato ai sistemi che ospitano il suo servizio di contabilità in cloud, con la successiva esfiltrazione di dati. Due giorni dopo ha informato i clienti. Tra le informazioni uscite, secondo la comunicazione dell’azienda, non ci sono solo anagrafiche e recapiti, ma coordinate bancarie e contenuti delle movimentazioni contabili: causali, importi, controparti.
Le migliaia di imprese e professionisti che usano quel servizio non hanno subìto alcun attacco. I loro sistemi non sono stati violati, le loro password non sono state toccate. Eppure i loro dati sono usciti. È la parte scomoda della notizia, e riguarda molte più aziende di quelle direttamente coinvolte.

Perché i dati contabili valgono più delle password
Nella percezione comune un furto di dati è grave quando escono le credenziali. Qui le credenziali risultano al sicuro, e il danno potenziale è comunque serio. La ragione sta nel tipo di informazione.
Chi ottiene anagrafiche, IBAN, importi, causali e controparti non ha rubato un accesso: ha ottenuto la mappa delle relazioni commerciali di un’azienda. Sa chi paga chi, quanto e per cosa. Con quel materiale, una richiesta di cambio coordinate bancarie inviata al cliente giusto, nel momento giusto, con l’importo giusto e il riferimento a una fattura che esiste davvero, smette di essere il messaggio grossolano che tutti riconoscono. Diventa credibile.
Le fonti che hanno seguito il caso indicano proprio questo come lo scenario di rischio principale: frodi sui pagamenti e comunicazioni fraudolente costruite su informazioni reali. Non è un rischio informatico, è un rischio amministrativo. E si materializza in ufficio contabilità, non nel server.
Il perimetro che non controlli
Per anni la sicurezza aziendale è stata pensata come una linea attorno all’impresa: i miei computer, la mia rete, i miei backup. Quel modello descrive sempre meno la realtà. Contabilità, paghe, fatturazione, CRM, gestione documentale: gran parte dei dati sensibili di una PMI oggi vive nei sistemi di qualcun altro, e ci vive per ottime ragioni di efficienza e costo.
Il punto non è che il cloud sia insicuro. Un fornitore strutturato ha quasi sempre difese superiori a quelle di un’azienda da cinquanta dipendenti. Il punto è che il rischio non scompare, si sposta. E si sposta in un luogo dove non hai visibilità: non sai come sono segmentati i sistemi, quanto tempo passa tra una compromissione e il suo rilevamento, quali dati sono cifrati e quali no.
Lo mostra bene questo caso. Nella prima comunicazione non risultano quantificati né il numero di clienti coinvolti né l’esatta finestra temporale dell’intrusione, e la stessa data del 24 agosto indica quando l’incidente è stato rilevato, non necessariamente quando è iniziato. Non è una critica al fornitore, che ha informato i clienti in tempi rapidi mentre le verifiche erano ancora in corso. È la descrizione di una condizione strutturale: quando il problema è a casa d’altri, la tua capacità di reazione dipende dalle informazioni che l’altro riesce a darti, e quando.
La NIS2 lo aveva già detto
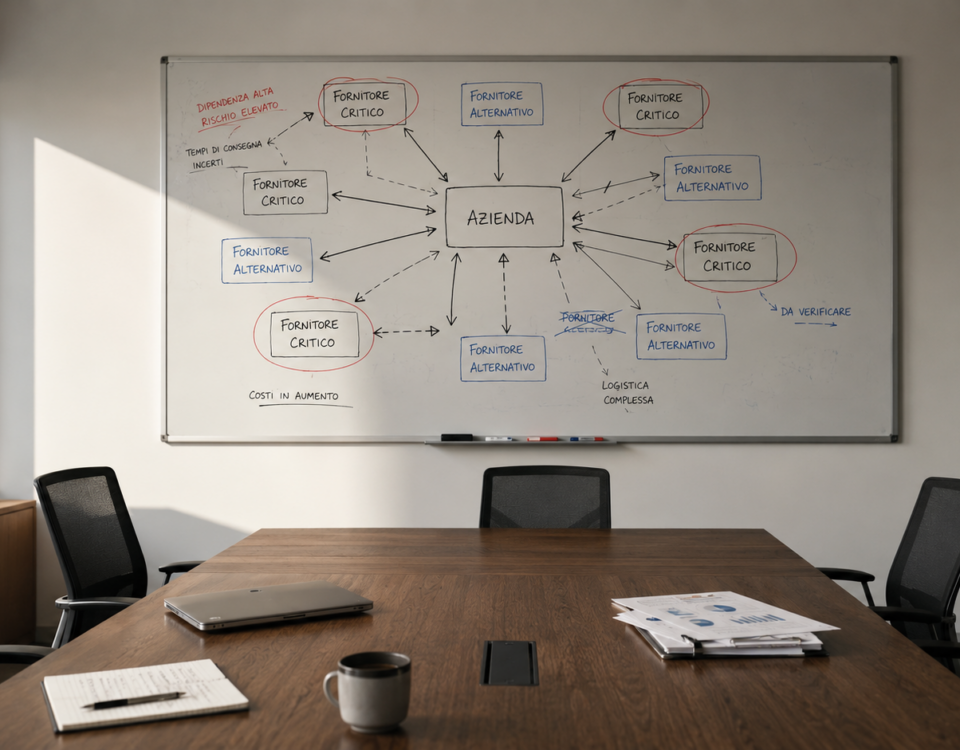
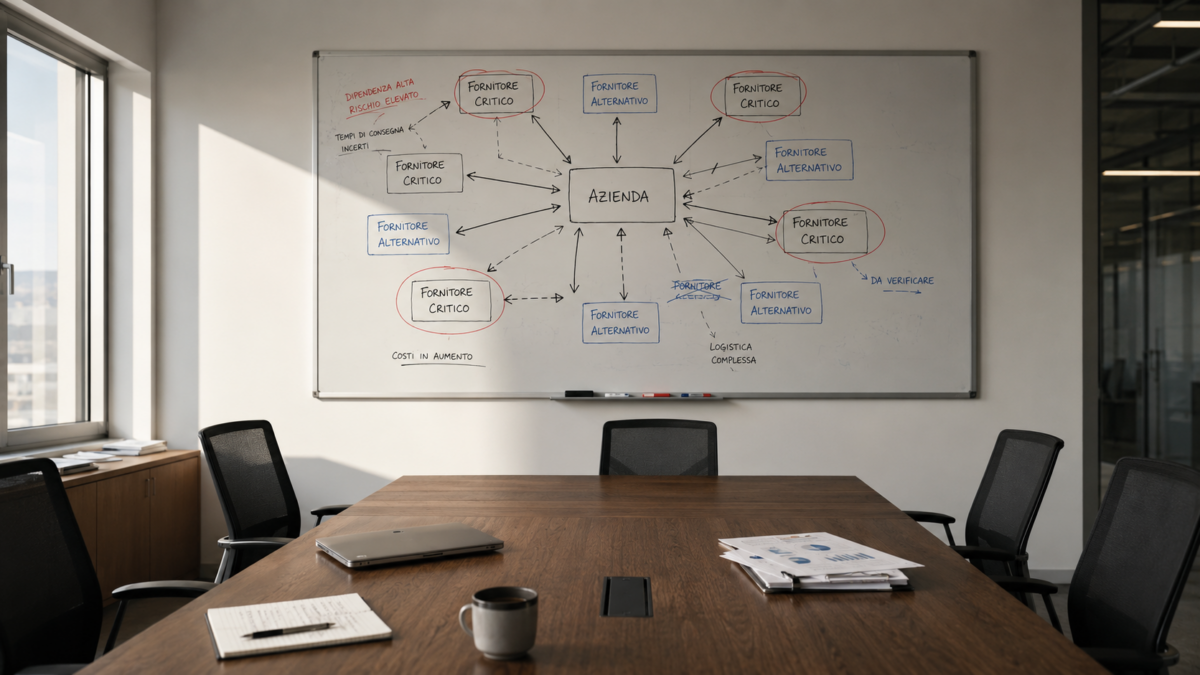
Chi ha lavorato sugli adempimenti della NIS2 riconoscerà il tema. L’obbligo di comunicare l’elenco dei fornitori rilevanti, che ha impegnato molte imprese italiane nella primavera scorsa, non era un adempimento burocratico fine a sé stesso. Era il riconoscimento normativo di questo fatto: la sicurezza di un’organizzazione dipende anche da chi le fornisce servizi, e un’azienda che non sa da chi dipende non può governare il proprio rischio.
Molte imprese hanno compilato quell’elenco come una pratica da chiudere. Il caso di questi giorni mostra a cosa serviva davvero. Un’azienda che ha già mappato i propri fornitori critici, sa quali dati ha affidato a ciascuno e ha definito cosa fare in caso di incidente, di fronte a una notizia del genere sa in poche ore se è coinvolta e cosa deve controllare. Un’azienda che quell’esercizio non l’ha fatto scopre di essere esposta leggendo un articolo, e comincia solo allora a chiedersi quali dati avesse caricato su quale piattaforma.
Cosa fare adesso, in ordine
Le azioni utili sono poche e si possono mettere in fila, indipendentemente da questo specifico episodio.
Primo, l’inventario. Elencare i servizi esterni che trattano dati aziendali, e per ciascuno annotare quali dati contengono: anagrafiche clienti, coordinate bancarie, dati del personale, documenti fiscali. È un lavoro di poche ore che quasi nessuna PMI ha fatto, e senza il quale ogni discorso sulla sicurezza dei fornitori resta teorico.
Secondo, il presidio sui pagamenti. La regola più efficace contro le frodi sul cambio IBAN non è tecnologica ma procedurale: nessuna modifica di coordinate bancarie viene applicata sulla base di una email, mai, nemmeno se il messaggio è perfetto. Si verifica con una telefonata a un numero già in archivio, non a quello indicato nella comunicazione. Questa singola regola, scritta e applicata, vale più di molti investimenti in software.
Terzo, le clausole contrattuali. Quando si rinnova un contratto con un fornitore di servizi digitali, vale la pena verificare cosa prevede in materia di notifica degli incidenti: entro quanto tempo il fornitore si impegna a informarti, con quale livello di dettaglio, e quali obblighi restano in capo a te verso i tuoi clienti.
Quarto, la reazione. Se un fornitore comunica un incidente, la prima domanda non è se sia colpa sua. È quali tuoi dati erano lì dentro, chi tra i tuoi clienti e fornitori potrebbe essere bersaglio di comunicazioni fraudolente, e chi va avvisato per primo.
Una responsabilità che non si delega
Affidare un servizio a un fornitore esterno è quasi sempre la scelta giusta, e continuerà a esserlo. Ma l’esternalizzazione riguarda l’attività, non la responsabilità. I dati dei tuoi clienti restano tuoi anche quando risiedono altrove, e il danno di reputazione di una frode costruita sul tuo nome lo paghi tu, non chi ospitava il database.
La domanda da porsi non è se i tuoi fornitori sono sicuri, perché la risposta non puoi conoscerla davvero. È se sai a chi hai dato cosa, e cosa succede il giorno in cui uno di loro ti chiama per dirti che c’è stato un problema. Chi ha già quella risposta pronta, in un episodio come quello di agosto perde qualche ora. Chi non ce l’ha rischia di perdere molto di più.